Une fuite de données ne s’arrête pas le jour où l’entreprise vous annonce le piratage. Les informations volées peuvent être utilisées plusieurs jours ou semaines plus tard pour créer des SMS, appels et e-mails frauduleux beaucoup plus crédibles.
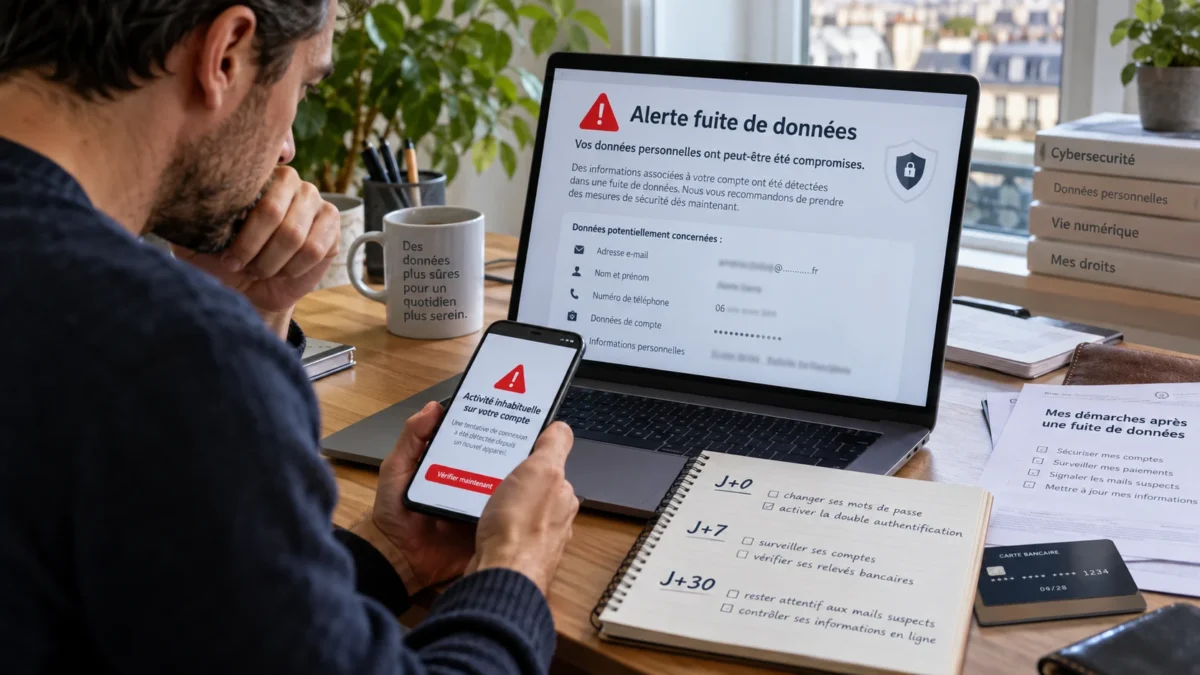
La CNIL et Cybermalveillance.gouv.fr publient ce 1er octobre 2026 un nouveau guide destiné aux particuliers. Il organise les bons réflexes en trois étapes, depuis la découverte de la fuite jusqu’à J+30.
1. Dès l’alerte, vérifiez ce qui a réellement fuité
La première étape est de déterminer quelles données sont concernées.
Adresse e-mail, numéro de téléphone, adresse postale, mot de passe, IBAN ou données d’identité n’entraînent pas les mêmes risques.
La CNIL rappelle que l’organisme victime d’une violation présentant un risque doit informer les personnes concernées. Elle déconseille par ailleurs de fournir de nouvelles informations personnelles à des sites inconnus prétendant pouvoir vérifier si vos données figurent dans une fuite.
Si un mot de passe compromis est encore utilisé, il doit être modifié, en particulier s’il a été réutilisé sur plusieurs services.
2. Dans les jours suivants, méfiez-vous surtout des messages devenus crédibles
Le principal danger vient souvent après la fuite.
Un escroc qui connaît votre nom, votre opérateur, votre banque ou une commande récente peut créer un message beaucoup plus convaincant qu’un phishing classique.
Cybermalveillance.gouv.fr indique qu’en 2026, 45 % des Français interrogés déclarent avoir déjà été informés d’une violation de leurs données personnelles, contre 30 % en 2025. Après une fuite, 59 % disent devenir plus vigilants face aux appels, SMS et e-mails inconnus et 53 % changent leurs mots de passe.
La règle reste simple : ne pas utiliser le lien ou le numéro contenu dans un message inattendu. Ouvrez directement l’application ou le site officiel du service concerné.
3. Continuez à surveiller vos comptes pendant les semaines suivantes
Le risque ne disparaît pas quelques heures après le piratage.
La CNIL et Cybermalveillance.gouv.fr étendent justement leur nouvelle liste d’actions jusqu’à J+30, afin de rappeler que les données volées peuvent être exploitées plus tard.
Une attention particulière doit être portée aux connexions inhabituelles, changements de mot de passe non sollicités, mouvements bancaires suspects et demandes d’authentification que vous n’avez pas initiées.
Dans le baromètre Cybermalveillance 2026, 44 % des personnes ayant reçu une notification de fuite déclarent avoir renforcé la surveillance de leurs comptes bancaires.
Une fuite d’adresse e-mail ou de numéro de téléphone ne signifie pas automatiquement qu’un compte bancaire est compromis. Elle peut néanmoins donner aux fraudeurs suffisamment d’informations pour tenter de vous convaincre de leur remettre le reste.
C’est précisément le message du nouveau guide : après une fuite, le bon réflexe n’est pas de paniquer mais de rester attentif suffisamment longtemps pour empêcher les données volées de devenir le point de départ d’une seconde attaque.

Eric Thomas suit l’actualité de Windows, des logiciels, de la cybersécurité grand public et des outils web. Il s’intéresse aux mises à jour système, aux nouveautés informatiques et aux solutions pratiques qui améliorent l’expérience numérique au quotidien.