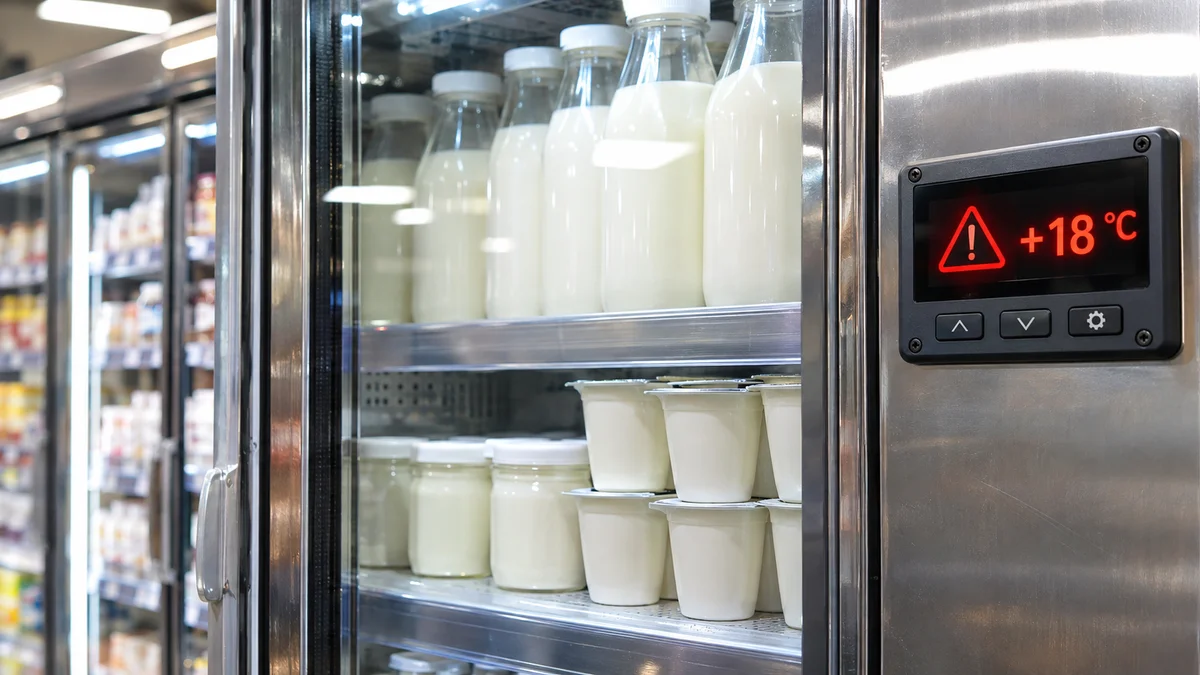
Le piratage des installations frigorifiques françaises a désormais une attribution officielle. Ce 9 novembre, la France désigne l’Iran pour une opération qui a touché environ 700 sites dans la nuit du 11 au 12 octobre. L’enjeu dépassait largement une panne informatique : les attaquants ont agi sur le fonctionnement du froid.
Il ne s’agit donc pas d’une nouvelle attaque annoncée ce soir, mais des conclusions rendues publiques un mois après les faits. Après les incidents puis la nouvelle vague signalée en Europe, cette étape change la lecture du dossier : Paris met en cause un commanditaire étatique.
Ce que la France attribue à l’Iran
Dans sa déclaration du 9 novembre, le ministère des Affaires étrangères attribue ces cyberattaques à l’Iran. Il annonce la convocation de l’ambassadeur iranien et indique vouloir proposer de nouvelles sanctions européennes.
Cette attribution publique est la véritable nouveauté. Elle ne signifie pas que tous les incidents frigorifiques observés depuis octobre ont nécessairement la même origine : chaque campagne doit être rapprochée des éléments de l’enquête, et non de sa seule ressemblance avec un précédent.
Les pirates ont détourné les réglages du dégivrage
Le rapport technique du Centre de coordination des crises cyber (C4), publié par le CERT-FR situe la compromission dans la nuit du 11 au 12 octobre. Les contrôleurs de froid d’environ 700 sites ont été touchés. Ce chiffre désigne des implantations, pas un décompte de 700 réfrigérateurs.
Les paramètres de dégivrage ont été modifiés pour atteindre de hautes températures. C’est précisément ce qui distingue cette opération d’un simple site web indisponible : un système informatique commande ici un équipement physique. Changer une consigne peut avoir des effets sur les denrées et sur l’installation elle-même.
Le bilan documenté comprend des pertes de marchandises et au moins 15 départs de feu. Cela ne veut pas dire que 15 supermarchés ont été entièrement détruits. La grande distribution n’est d’ailleurs pas seule concernée : le périmètre comprend aussi des boucheries, un abattoir et des sites agroalimentaires.
Un faisceau d’indices, pas seulement une revendication
Le C4 désigne le Corps des gardiens de la révolution islamique comme commanditaire et l’unité Shahid Kaveh comme exécutante. Son analyse rapproche plusieurs éléments techniques et opérationnels, notamment des infrastructures utilisées lors de reconnaissances et des traces liées à la campagne.
L’intérêt de ce document est justement de séparer l’analyse des enquêteurs d’une simple revendication en ligne. Une annonce de pirates, prise isolément, ne permettrait pas d’établir la responsabilité d’un État.
Ce que cela change pour les clients et les exploitants
Les conséquences économiques portent notamment sur les aliments perdus : le ministère évoque plusieurs dizaines de millions d’euros de pertes de denrées. En revanche, les documents consultés n’établissent pas un vol de données clients. Une attaque contre des contrôleurs frigorifiques ne doit donc pas être présentée comme une fuite de cartes bancaires ou de comptes de fidélité.
Pour les exploitants, le précédent rappelle aussi pourquoi remettre un équipement en route ne suffit pas à expliquer ni à résoudre une compromission. Le rapport d’attribution ne constitue toutefois pas un mode d’emploi de dépannage : ses conclusions ne permettent pas de promettre qu’un redémarrage, un nouveau mot de passe ou un correctif unique règle tous les cas.
Pour un consommateur, aucune consigne générale de jeter ses courses ne découle de cette publication. Le fait nouveau concerne l’enquête et la réponse diplomatique française, pas une alerte sur tous les rayons frais du pays.
Image : illustration.

Eric Thomas suit l’actualité de Windows, des logiciels, de la cybersécurité grand public et des outils web. Il s’intéresse aux mises à jour système, aux nouveautés informatiques et aux solutions pratiques qui améliorent l’expérience numérique au quotidien.