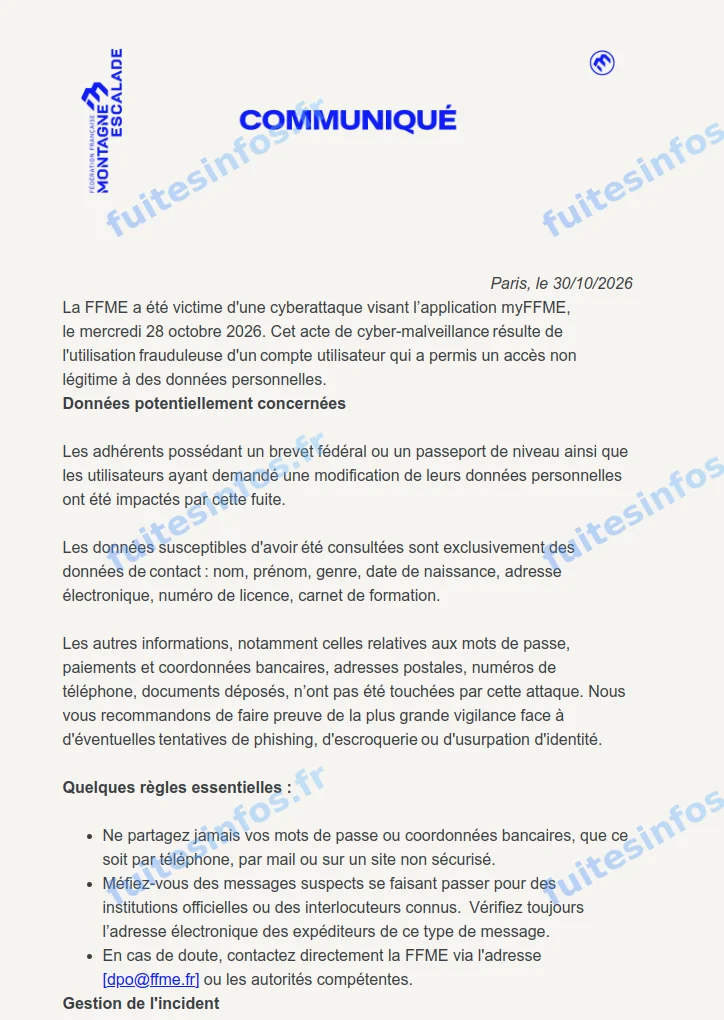
La Fédération française de la montagne et de l’escalade a annoncé une cyberattaque contre myFFME survenue le 28 octobre. Son communiqué du 30 octobre évoque l’utilisation frauduleuse d’un compte et un accès non légitime à des données d’adhérents. Deux groupes sont concernés, sans nombre total communiqué.
Illustration originale : smartphone dans une salle d’escalade.
Les titulaires de brevets et certains utilisateurs de myFFME sont concernés
Le communiqué de la fédération, conservé par Fuites Infos, vise les titulaires d’un brevet fédéral ou d’un passeport de niveau, ainsi que les utilisateurs ayant demandé une modification de leurs données personnelles.
Les informations susceptibles d’avoir été consultées comprennent l’identité, la date de naissance, l’adresse électronique, le numéro de licence et le carnet de formation. Le communiqué parle de données potentiellement consultées : il ne faut pas transformer ce périmètre en preuve d’une extraction intégrale de tous les dossiers.
Les mots de passe et les données bancaires sont exclus du périmètre annoncé
La FFME précise que les mots de passe, les informations de paiement, les coordonnées bancaires, les adresses postales, les numéros de téléphone et les documents déposés n’ont pas été touchés. Ces exclusions aident à comprendre la nature de l’alerte.
L’enjeu immédiat n’est donc pas de supposer qu’un intrus possède chaque moyen d’accès de l’adhérent. Il est de mesurer ce qu’une identité associée à une licence et à un parcours de formation peut apporter à un message trompeur.
Une référence exacte à votre licence ne prouve pas l’identité de l’expéditeur
Un message qui cite une information connue de votre fédération paraît naturellement plus sérieux qu’un courriel vague. C’est précisément ce réflexe qu’il faut suspendre : une donnée exacte peut servir à installer la confiance, sans prouver qui écrit.
Si l’on vous demande ensuite de vous reconnecter, d’envoyer un justificatif ou de régler une somme inhabituelle, reprenez le contact par le canal habituel de votre club ou de la fédération. Vérifier séparément la demande permet de ne pas dépendre du lien et du numéro fournis dans le message reçu.
Conserver les messages suspects aide à signaler les tentatives
Pour les personnes concernées, la démarche pratique est de garder une copie du courriel ou de la demande douteuse, puis de la faire vérifier sans transmettre d’informations supplémentaires à son auteur. Le nom et la licence ne sont pas un moyen d’authentification. Un expéditeur peut connaître votre pratique sportive sans appartenir à votre club.

Eric Thomas suit l’actualité de Windows, des logiciels, de la cybersécurité grand public et des outils web. Il s’intéresse aux mises à jour système, aux nouveautés informatiques et aux solutions pratiques qui améliorent l’expérience numérique au quotidien.